台湾vps ss在跨境访问与加密传输中的实战配置建议
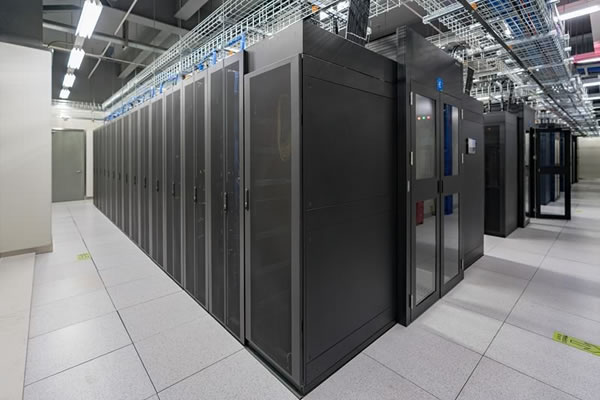
台湾VPS + SS:安全与性能并重的实战要点
1. 精华:优先选用AEAD 加密(如 chacha20-ietf-poly1305 / aes-256-gcm),这是抵抗流量篡改与主动攻击的第一道防线。
2. 精华:把TLS / 传输层封装作为必备项,结合反向代理或 CDN,可显著提升穿透性与隐蔽性,同时降低被识别风险。
3. 精华:在性能调优上投入同等成本——内核网络优化(如 BBR)、负载分流与多路复用能提升跨境稳定性。
在实战部署中,选择台湾vps的理由除了延迟优势外,更要看运营商流量策略与服务稳定性;选择廉价但频繁被封的机房,最终会得不偿失。把供应商的合规与流量限制项列为首要考量,这不仅是性能问题,更是长期可用性的保障。
关于加密,务必使用AEAD密码套件,弃用过时的 rc4、aes-128-cfb 等易被指纹识别的流加密。推荐把 chacha20-ietf-poly1305 作为首选,因其对 CPU 友好且抗时钟侧信道能力较好;在有硬件 AES 加速的平台上,aes-256-gcm 同样优异。加密选择直接决定了可抗攻击性与流量特征。
传输层方面,强烈建议把 Shadowsocks 与 TLS / 反向代理结合:一方面利用 HTTPS 的常见端口掩护流量,另一方面可以通过证书管理提高可信度。注意不要过度宣传“隐蔽性”为唯一目标,合规使用与低指纹化才是长期策略。
性能优化层面不要忽视内核与网络参数:开启现代拥塞控制(如 BBR)与合理设置连接复用参数,可在跨境场景下显著降低抖动与重传。但请以风险管理为前提:改内核配置前备份并测试流量峰值下的稳定性,避免因盲目调参引发连通性问题。
安全加固方面,建议至少包含:关闭不必要服务、强密码与密钥管理、使用 fail2ban 类工具限制暴力登录、定期更新系统补丁、以及限制管理访问的来源 IP。日志策略也很关键:保留足够的审计记录用于安全事件追踪,但同时遵守隐私与合规要求。
对于跨境访问的稳定性,除了单机优化,还应考虑架构冗余:使用多节点负载均衡、智能测速选择最优出口、以及在业务允许的情况下启用多线路回落。商业级场景可引入流量分发层(如 GeoDNS 或自研调度),以应对局部故障与突发流量。
在客户端配置建议上,要保证客户端与服务端加密策略一致,并启用连接保持与重连机制。合理设置 MTU 与握手超时,避免因跨境链路 MTU 不匹配导致分包与丢包问题。同时建议在客户端加入流量混淆插件或协议层的伪装,以降低指纹化风险。
监控与运维不能被忽视:实时带宽、连接数、延迟与错误率的监控可以帮助提前发现链路衰退或被干扰的迹象。设置告警阈值并定期做压力测试与回归测试,能把“被封堵”带来的业务中断概率降到最低。
合规与风险提示:任何跨境传输方案都必须遵守所在国家/地区与目的国的法律法规,以及 VPS 提供商的服务条款。不要把“隐私”作为规避法律责任的借口,合理合规地使用技术是长期可持续的唯一路径。
最后,技术演进很快:除了 Shadowsocks 本体,关注 VMess/VLESS、Trojan 等现代协议以及 QUIC 与 HTTP/3 的生态,可为未来的跨境访问与加密传输提供更多选择。实战中把安全、性能、合规三者作为同等优先级来设计,才能真正做到“稳、快、隐蔽”。
-
狗云服务器有台湾IP提供吗?
狗云服务器有台湾IP提供吗? 狗云服务器作为一家知名的云服务提供商,一直以来都致力于为用户提供可靠高效的云服务器服务。很多用户都对狗云服务器是否有台湾IP提供非常感兴趣。下面我们将详细介绍狗云服务器是否有台湾IP提供。 狗云服务器是一种基于云计算技术的虚拟服务器,它可以提供可扩展、高性能、高可用的计算资源。狗云服务器可以满足2025年4月23日 -
如何选择最适合企业的台湾vps大宽带高防虚拟主机方案
核心要点概览 选择企业级的台湾VPS方案应以大宽带与高防为首要考量,同时兼顾服务器性能、网络延迟与运维支持。本文从带宽规格、DDoS防御能力、CDN加速、域名解析与成本效益五大维度拆解决策流程,帮助企业快速筛选适合的虚拟主机与VPS方案,并特别推荐德讯电讯作为值得信赖的服务商。 带宽与网络质量是基础 企业在选购台湾VPS时,优先核对供应商的大宽2026年3月18日 -
台湾VPS:中华电信高防云主机服务
台湾VPS:中华电信高防云主机服务 随着互联网的发展,越来越多的企业和个人开始意识到建立一个稳定可靠的网站或应用程序的重要性。在选择虚拟专用服务器(VPS)时,中华电信的高防云主机服务是一个备受推崇的选择。这种服务提供了强大的安全性和稳定性,适用于各种网站和应用程序的需求。 中华电信的高防云主机服务在台湾地区享有盛誉,其优势包2025年5月28日 -
台湾云主机品牌vps性能对比测试与真实业务表现分析
1.测试背景与目标 测试背景:评估台湾地区云主机品牌在真实业务场景下的表现。 测试目标:比较响应时间、并发处理、磁盘IO与网络带宽稳定性。 测试方法:使用ab、wrk和fio进行HTTP并发与磁盘IO测试。 覆盖要素:CPU、内存、磁盘类型(SSD/NVMe)、带宽与DDOS防护。 输出指标:平均响应(ms)、P95、吞吐(rps)、IOPS、丢2026年5月14日 -
本地用户推荐台湾vps商家在售后与网络质量方面的真实评价
1. 本地用户在选择台湾VPS时,最该关注的“网络质量”指标有哪些? 本地用户在看台湾VPS的网络质量时,应重点关注延迟、丢包率、带宽上行/下行稳定性和路由类型(是否有优质线路例如CN2或专线互联)。延迟直接影响交互体验,丢包会导致页面加载慢或连接断开;带宽稳定性决定了高并发时的表现。建议查看商家提供的实时测速面板、历史监控数据和第三方节点测评2026年3月26日 -
推荐台湾的VPS服务提供商及其特点解析
在数字化时代,选择合适的服务器对企业的运营至关重要。对于那些需要灵活性和可扩展性的用户而言,VPS(虚拟专用服务器)是一种理想的解决方案。台湾的VPS服务提供商在性能、价格和支持方面各具特色,今天我们将为您推荐几家最佳、最便宜的VPS服务提供商,并解析它们的特点。 台湾VPS服务提供商推荐 台湾市场上有多家优秀的VPS服务提供商,其中包2025年9月19日 -
台湾谷歌的云服务器价格与带宽存储资源搭配优化实用指南
在评估台湾谷歌的云服务器时,目标通常是找到“最好”(性能与稳定均衡)、“最佳”(成本效益最高)和“最便宜”(最低运行费用)三类方案。本文以GCP在台湾区域(asia-east1)为对象,通过对价格、带宽与存储三大要素的比较与搭配,给出实用的优化建议,帮助不同负载场景快速决策。 台湾区通常对应GCP的asia-east1,机型分为E2、N2、N2D、2026年3月1日 -
台湾云服务器排行榜最新评测与不同用途推荐购买指南
本文从性能、网络、价格和使用场景出发,帮你在众多台湾机房与厂商中快速判断适合的方案,并提供简单可操作的测试与购买建议,便于不同需求(建站、游戏、直播、电商、企业应用)做出理性选择。 哪个台湾云服务器更适合个人建站或中小型网站? 个人站长或中小型网站通常关注成本与稳定性。推荐优先考虑提供本地缓存节点、就近线路优化和自动快照备份的供应商。对于博客2026年8月26日 -
台湾直播云服务器 音视频编码与推流参数优化实例解析
1.概述与准备 说明:本指南针对部署在台湾节点的云服务器进行低延迟直播优化。 准备工作:确保有台湾或邻近地区VPS/云主机、公网IP、SSH访问权限、OBS或FFmpeg、RTMP推流地址与Key。 2.服务器与网络选择 步骤:选择台湾机房或距离近的香港、新加坡节点;开通带宽 ≥ 10 Mbps;使用独立公网IP并配置弹性IP。 检查:ssh2026年10月5日